Введение#
Работа в центре мониторинга безопасности (SOC) может приводить к стрессу из-за своей специфики: аналитик должен иметь дело с постоянно меняющимися сложными угрозами и принимать быстрые решения на основе неоднозначной информации. Поэтому наша работа зависит не только от формальных технических знаний, но и от своего рода «аналитической интуиции». И когда новичок приходит в SOC, самый типичный совет про обучение звучит так: «Смотри на нашего ведущего аналитика, наблюдай, как он работает, и учись делать так же».
Однако ведущий аналитик не может в точности объяснить, как именно он это делает: он просто знает, что так работает. Это нормально, и именно здесь на помощь приходит опыт и убеждения.
Иными словами, аналитическое мышление — это навык, который развивается посредством практики. Опытный аналитик может определить, что является подозрительным, а что нет, когда стоит прекратить сбор данных, что делать с этими данными и, что наиболее важно, как принять правильное решение — тогда как для новичка всё это остаётся непонятным. Только со временем аналитик начинает осознавать свой опыт и более рационально выстраивает процесс принятия решений.
Эту процесс можно контролировать, если вы понимаете, как именно формируются ваши выводы и что делает их верными, не попадаясь на предубеждения и ловушки логики. Когда аналитик допускает ошибку и она не связана с пробелами в технических знаниях, то проблема, скорее всего, заключается в стереотипах мышления.
В данной статье рассматривается, как развитие долгосрочного и целенаправленного образа мышления помогает командам SOC совершенствоваться, адаптироваться и эффективно решать свои задачи в постоянно меняющемся ландшафте угроз.
Бесконечная игра: долгосрочная перспектива#
Сначала определим разницу между конечной и бесконечной играми:
“Конечная игра”: игроки и цели известны, и у игры есть финал. Как футбол, шахматы и большая часть игр, которые мы знаем. Вы можете выиграть такую игру, достигнув известной цели к концу игры.
“Бесконечная игра”: и игроки, и цели могут меняться в любой момент, игра никогда не заканчивается. Это бизнес или (в нашем случае) то, как работает SOC. В более широком смысле это… жизнь. В такой игре невозможно в конечном итоге «выиграть», но следует пытаться продолжать побеждать, поскольку игра никогда не заканчивается.
Традиционные подходы во многих областях нацелены на краткосрочные победы. В отличие от них, мышление в стиле “бесконечной игры” фокусируется на долгосрочной устойчивости и непрерывном совершенствовании. В контексте операций SOC это означает:
Долгосрочное видение: сосредоточиться на защите организации, а не гнаться за быстрыми победами по отдельным оповещениям.
Доверие к командам: культура, свободная от страха, построенная на доверии, где аналитик не боится задавать вопросы или даже ошибаться в процессе поиска правильного решения.
Уважение соперника: вместо того чтобы рассматривать злоумышленников или пентестеров лишь как врагов, которых нужно победить, воспринимайте их как силу, которая заставляет вашу команду постоянно совершенствоваться.
Экзистенциальная гибкость: открытость к изменениям. Ландшафт угроз постоянно эволюционирует, так же должны развиваться менталитет и стратегии команды.
Смелость лидера: эффективное лидерство в SOC требует принятия смелых решений в условиях неопределенности.
Применение образа мышления “конечной игры” в работе типа “бесконечной игры”, такой как SOC, приводит к выгоранию. Аналитик с “бесконечным” мышлением может обнаружить самый сложный случай, полностью разобрать его и затем перейти к следующему, тогда как аналитики с “конечным” мышлением пойдут праздновать победу и потеряют бдительность.
Понимание ограничений#
Неудивительно, что аналитики могут допускать неверные суждения, учитывая высокий уровень неопределенности в их работе:
- недостаточный сбор логов,
- регулярное появление новых тактик и техник,
- постоянное стремление злоумышленников и пентестеров запутать аналитиков,
- недостаток должной коммуникации (например, со представителями клиента).
Наш ум не любит неопределенность и склонен заполнять пробелы. При наличии вышеуказанных факторов неопределенности аналитики SOC бессознательно становятся предвзятыми, поскольку делают выводы, движимые своими убеждениями и предположениями — своим образом мышления.
И хотя понимания своих когнитивных искажений ещё недостаточно для решения этой проблемы, но это уже первый шаг.
Восприятие: почему мы не можем увидеть то, что следует увидеть?#
Один из фундаментальных принципов восприятия: Мы склонны видеть то, что ожидаем увидеть. Вот пример:
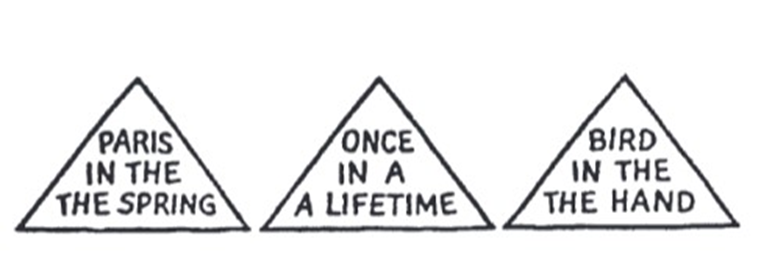
Если, взглянув на эту картинку первый раз, вы не заметили повторения некоторых слов (the, a), это произошло потому, что вы не ожидали обнаружить ошибку. Люди чаще замечают то, что они ожидают увидеть. На YouTube существует множество видео с “тестами на внимательность”, где наглядно демонстрируется эта идея:
https://www.youtube.com/watch?v=1nL5ulsWMYc
https://www.youtube.com/watch?v=xNSgmm9FX2s
Точно так же существуют паттерны ожиданий, которые подсказывают аналитикам SOC, на что смотреть, что является важным и как интерпретировать увиденное.
Одна из важнейших характеристик наших убеждений: они склоны формироваться быстро, но сопротивляются изменениям. Чем более неоднозначна информация, тем сильнее человек будет отстаивать достоверность своего первого представления, своей устоявшейся точки зрения.
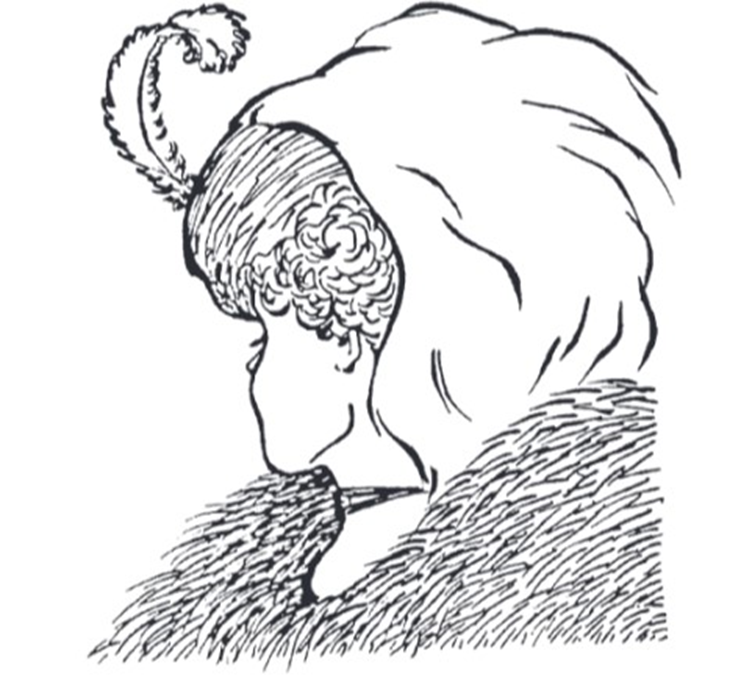
На приведенном выше изображении можно увидеть либо спину молодой женщины, либо лицо пожилой женщины. Но какой бы образ вы ни увидели первым, вам будет трудно переключаться между двумя разными образами.
Это показывает, насколько сложно бывает посмотреть ту же информацию с другой точки зрения. И что более важно, первоначальное воздействие размытых или неоднозначных стимулов мешает точному восприятию, даже когда становится доступно больше информации. Если аналитик привыкает видеть одни и те же оповещения изо дня в день, с ним обязательно произойдет нечто подобное.
Вот почему свежий взгляд другого человека иногда полезен; прошлый опыт может как мешать, так и помогать анализу. Следует максимально четко формулировать свою базовую гипотезу и её обоснование, чтобы другие (или вы сами) могли оспорить её для проверки на достоверность.
Типы когнитивных искажений в SOC#
Если мы понимаем, что наш ум способен нас обманывать, возникает вопрос: как именно это происходит в нашей повседневной работе? Вот наиболее распространенные искажения, возникающие в SOC.
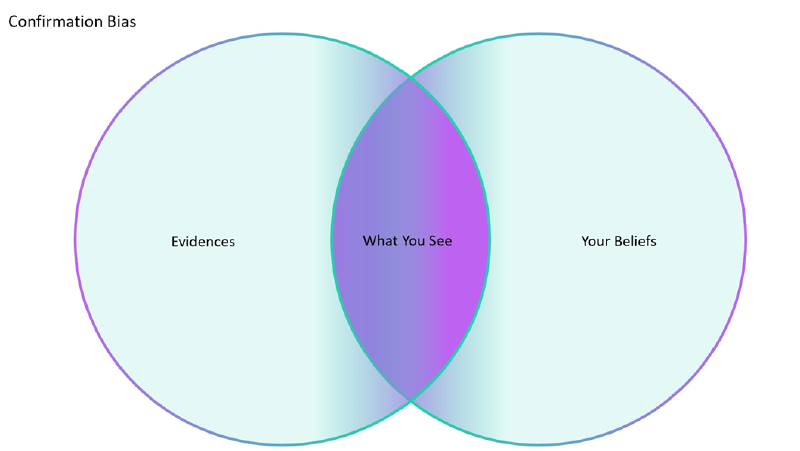
Предвзятость подтверждения (Confirmation Bias): попытка сфокусироваться на информации, подтверждающей ранее существующие убеждения. Например, аналитик предполагает, что оповещение вызвано сканером, и начинает искать на хосте процессы Nessus, Rapid7 или другого сканера.
Чтобы избежать этого искажения, аналитик должен попытаться опровергнуть своё первоначальное предположение.
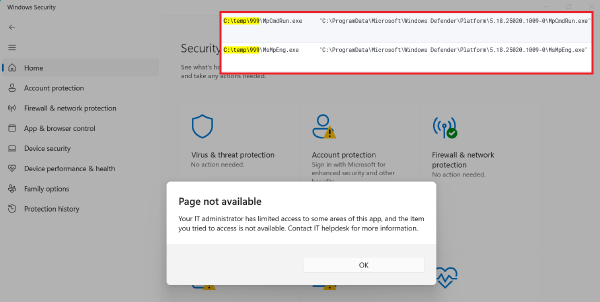
Якорение (Anchoring Bias): влияние первой полученной информации. Например, аналитик может отклонить оповещение, потому что имя процесса является подписанным системным процессом. Посмотрите на пример ниже:
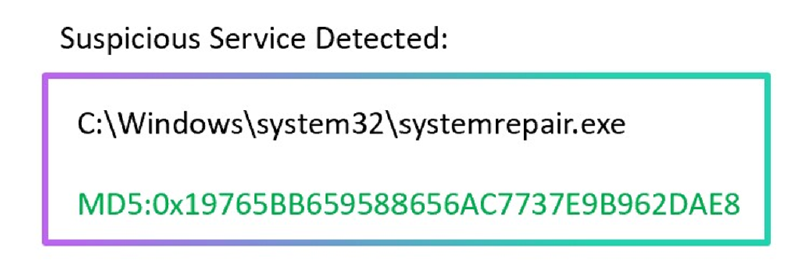
Ловушка, в которую могут попасть некоторые аналитики, — отклонить это оповещение, так как процесс выглядит “чистым”. Однако, если посмотреть на полный контекст, станет видно, что это запуск инструмента туннелирования, который маскируется под системный процесс:
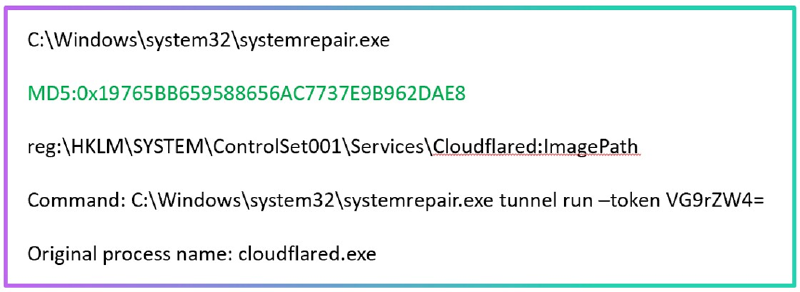
Сам по себе такой системный процесс не является вредоносным, поэтому у антивирусных продуктов нет причин отмечать его как угрозу. Однако переименованный процесс, расположенный в папке System32, должен вызывать подозрения.
Аналитик должен принимать решение, основываясь на полной картине. Не важно, какая информация была обнаружена в первую очередь: важна реальная последовательность событий.
Существуют и другие косяки мышления, приводящие к неверным выводам:
Удовлетворение: выбор первого «достаточно хорошего» решения вместо анализа всех возможностей для поиска «лучшего». Это часто происходит, когда нагрузка на SOC высока.
Консенсус: выбор легкого объяснения, которое позволяет аналитику почувствовать себя комфортно (в выдуманном мире). Например, предположение, что подозрительное поведение является деятельностью администратора.
Рассуждение по аналогии: чрезмерное доверие к прошлой информации. Например, игнорирование IP-адреса или учетной записи пользователя, которые когда-то давно использовались для пентеста — но внезапно снова стали активными. Или другая ситуация: некое правило детектирования всегда генерирует ложноположительные срабатывания (FP), поэтому аналитик на автомате закрывает очередное оповещение, не проведя должного расследования.
Решение: проверка гипотезы#
Аналитики должны осознавать процесс принятия решений. Им следует думать о результатах своих суждений, но и о том, как именно они строят эти суждения.
При работе с оповещениями не делайте быстрых выводов. Вместо этого генерируйте гипотезы и пытайтесь опровергнуть их, чтобы получить наилучшие результаты. Так как должен выглядеть этот процесс:
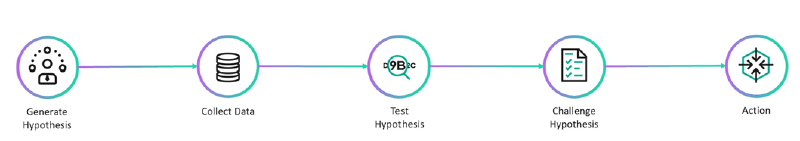
- Генерация гипотезы: используйте информацию из оповещения и логику.
- Сбор данных: имейте в виду, что «больше данных» не всегда означает «анализ лучше».
- Проверка гипотезы: расследуйте и анализируйте.
- Опровержение гипотезы: посмотрите на неё иначе, стараясь избежать когнитивных искажений и ловушек; на этом этапе полезно получить второе мнение.
- Действие: примите финальное решение.
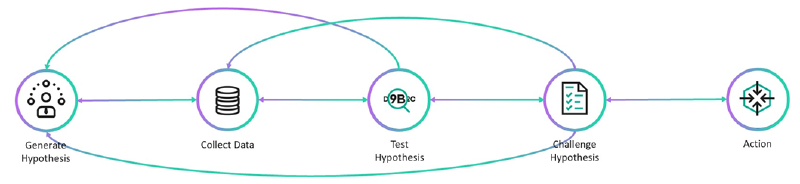
Это не линейный процесс, можно возвращаться на предыдущие этапы, поэтому в реальной жизни это выглядит так:
Работа с оповещениями: метод 5W1H#
Хорошо организованная система обработки оповещений помогает аналитику выполнить все необходимые шаги, не спеша с выводами. 5W1H — это метод решения проблем путем ответа на 6 базовых вопросов: что, кто, когда, где, почему и как:
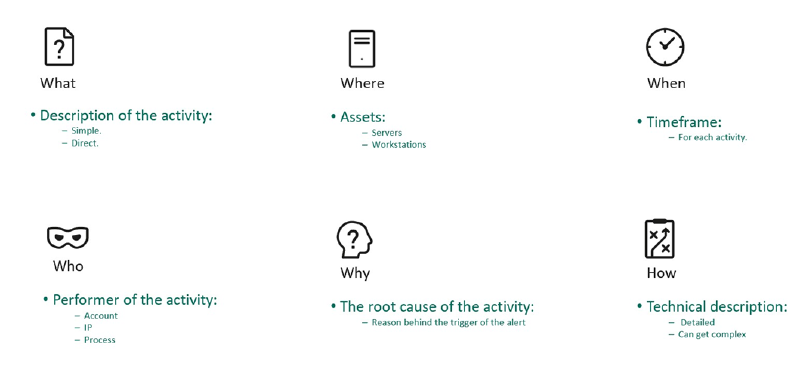
- What
- Что произошло и что вы расследуете (Описание активности в одно или два предложения).
- Where
- Где произошла активность (Конечная точка, сервер).
- When
- Когда произошла активность (Время).
- Who
- Кто выполнил эту активность (Пользователь, IP-адрес, процесс).
- Why
- Почему случилась эта активность. Базовая причина, вызвавшая это оповещение.
- How
- Как выполнена активность (Технически, TTP).
Ниже приведен пример того, как применяется 5W1H:
- What (Желтый)
- Where (Синий)
- When (Черный)
- Who (Зеленый)
- Why / Root Cause (Фиолетовый)
- How (Красный)
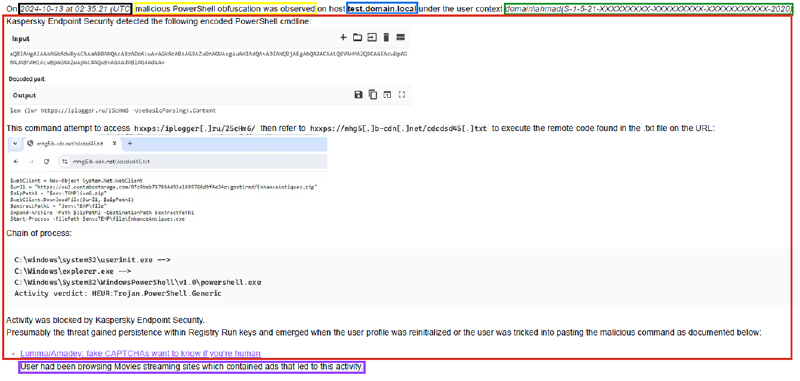
Правильный ответ на эти простые вопросы даст аналитикам хорошее понимание того, с чем они имеют дело. Это также будет полезно при подготовке отчета.
Еще одна надежная система: анализ конкурирующих гипотез (ACH). Например, смотрите “Analysis of Competing Hypotheses, WCry and Lazarus”.
Вышеописанные методы необязательно применять заново к каждому отдельному событию. Повторяющиеся события должны быть обработаны один раз, затем автоматизированы. Со временем аналитики понимают, как они приходят к выводам, и процесс становится более естественным.
Общие рекомендации для аналитика SOC#
- Рассматривайте каждое оповещение как потенциальный инцидент компрометации (вы слышите это постоянно, и это правило всегда следует выполнять).
- “Ложно-позитивное срабатывание” означает: вы точно знаете, что произошло, и нет никакой угрозы безопасности (помните, злоумышленники пытаются вас обмануть).
- Оспаривайте свои убеждения и выводы (распознавайте свои искажения).
- Просите второе мнение (разные умы видят разные вещи).
- Учитесь на опыте (анализируйте ошибки, находите “слепые пятна” мышления у себя и своих коллег).
- Думайте как злоумышленник.
- Продолжайте учиться всегда.
Источники#
Автора этой статьи вдохновляли следующие материалы:
- Psychology of Intelligence Analysis by Richards J. Heuer, Jr
- Chris Sanders talk (A Cognitive Psychology Approach of Security Investigations, Ops Track).
- The Infinite Game by Simon Sinek.