Мы не устаём повторять, что значительная доля атак на российские предприятия происходит через тривиальные ошибки в настройках серверов 1С, поскольку на этом ПО построено большинство систем управления ресурсами предприятия (ERP) в России.
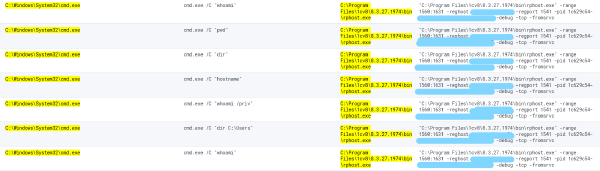
А еще мы однажды рассказывали, как обнаружить компрометацию такой системы через мониторинг подозрительных дочерних процессов. Нормальное поведение ключевых процессов сервера 1С (ragent.exe, rphost.exe, rmngr.exe) — это работа с СУБД и обработка клиентских запросов. Если же такой процесс, как rphost.exe, вдруг запускает командную оболочку (cmd, powershell и др.) — это признак атаки через взломанную ERP.
Но что делать дальше, когда у вас обнаружился скомпрометированный 1С-сервер? Нужно искать и анализировать артефакты, которые могут быть:
- в журнале регистрации 1С,
- в технологическом журнале,
- в сеансовом кэше,
- в журналах доступа веб-сервера,
- на рабочих местах с клиентами 1С.
Подробности и практические примеры расследования таких инцидентов — в новой статье Алины Сухановой “Где искать следы атакующего при компрометации 1С”.