В сентябре мы обещали рассказать подробности про группировку вымогателей Citrus Ransomware, которую обнаружили наши эксперты. И это время пришло: публикуем разбор техник, тактик, процедур и инструментария цитрусовых злоумышленников. Вот несколько интересных деталей:
— Первоначальный доступ группа осуществляет через скомпрометированных подрядчиков: украденные данные сотрудников используются для подключения к корпоративным сетям VPN или напрямую к доступным из внешней сети терминальным серверам по протоколу RDP.
— В процессе развития атаки злоумышленники запускают PowerShell-сценарии, пакетные файлы и команды, сгенерированные с помощью LLM. Это определяется по подробным и чересчур грамотным комментариям в коде: словно школьная учительница писала.
— Атакующие повышают привилегии в системе через эксплуатацию CVE-2026-54121 (Certighost), о которой мы рассказывали летом, а также через уязвимости в серверах «1С:Предприятие», о которых мы рассказывали сто раз.
— Для усложнения жизни защитникам злоумышленники удаляют свои инструменты и файлы с результатами их работы. А пока инструменты используются в инфраструктуре жертвы, атакующие маскируют их имена под легитимные файлы одного известного ИБ-вендора: KasperskyGPO_Deploy_64.exe, KasperskyAgent.exe, KasperskyAgentInstallTask и т.п.
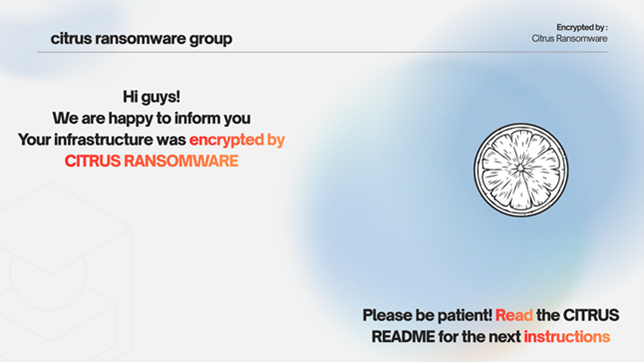
— Для массового запуска шифровальщика в системах жертвы атакующие используют вредоносные объекты групповой политики. Политика, среди прочих вредоносных действий, отключает антивирусную защиту Windows Defender и размещает на рабочем столе обои с запиской о выкупе (см. скриншот).
— Инструменты и техники Citrus сходны с TTP группировки Toy Ghouls. Обе группировки русскоязычные и атакуют исключительно российские компании. В ряде инцидентов мы наблюдали одновременную компрометацию инфраструктуры злоумышленниками из Toy Ghouls и Citrus.
Остальные подробности атак Citrus и индикаторы компрометации — в статье "Citrus Ransomware: VLESS для трафика, Sn00py для шифрования и LLM в помощь".