Бизнес все активнее переезжает в облака — но единого стандарта, по которому облака должны быть устроены под капотом, до сих пор нет. Из-за этого в проектах по анализу защищенности уже не удаётся получить полную картину с помощью классического пентеста, когда вы проверили только панель управления, публичные API и внешний периметр.
Наши эксперты собрали свой опыт за несколько лет и сделали большое пособие по пентесту облачных платформ. В первой части пособия, которая опубликована на днях, заданы общие контуры нашего подхода: какие уровни существуют в облаке и где между ними проходят границы доверия. Основные идеи этого материала:
— Найти RCE внутри изолированного клиентского контейнера— это еще не финал, а только стартовая точка. Главная ценность облачного пентеста в том, чтобы доказать: злоумышленник может пересечь границы доверия и добраться до соседних клиентов или внутренней инфраструктуры самого провайдера.
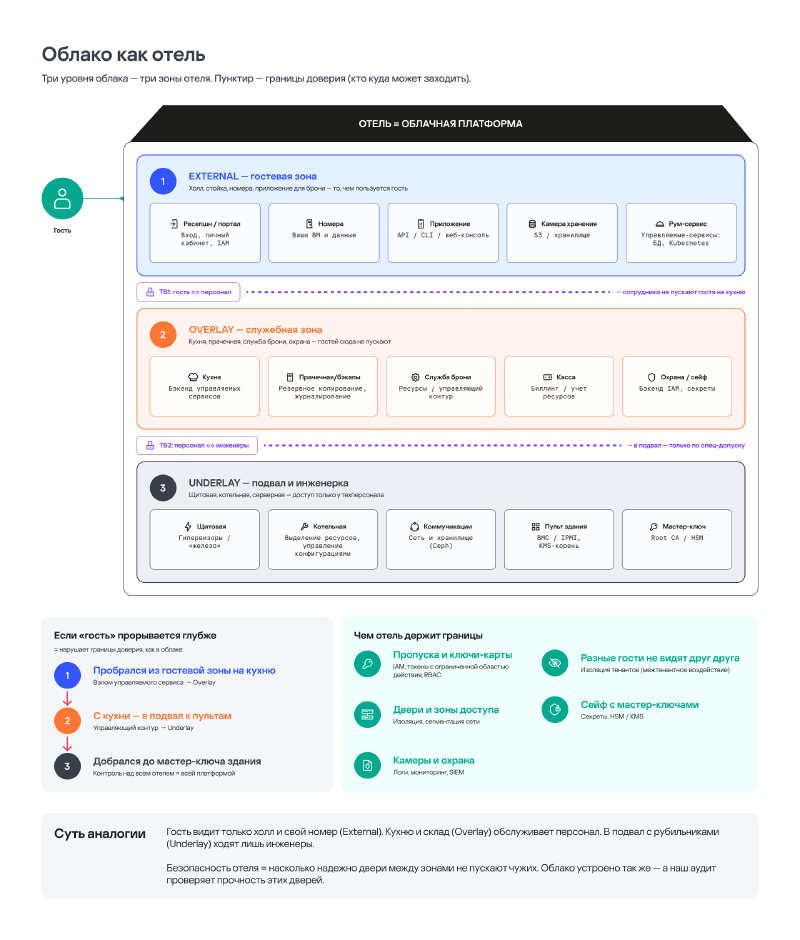
— Чтобы не утонуть в архитектуре, облако удобно представить как большой отель с тремя зонами: External (сайт бронирования и ваш номер с ключ-картой), Overlay (служебные помещения “только для персонала”, где крутятся биллинг, бэкапы и внутренние API) и Underlay (инженерные коммуникации, гипервизоры и физическое железо).
— Внутри облака пентестеру приходится буквально собирать архитектурный пазл по косвенным признакам: процессам, маршрутам и сертификатам. Внешне одинаковая управляемая БД у одного провайдера крутится в отдельной виртуалке, а у другого — в поде общего Kubernetes-кластера поверх самописного управляющего контура.
— Самые интересные баги прячутся на стыках сервисов. Например, в статье разбирается случай, когда внутренний API спокойно пропускает строку с нуль-байтом (\x00), а фоновый воркер слепо передает ее в PostgreSQL.
— Даже если сеть наглухо закрыта, всё может решить один избыточно привилегированный токен сервисной учетной записи IAM. Он работает как мастер-ключ горничной от всех номеров на этаже и позволяет легитимно дергать внутренние API через штатный шлюз.
— Мы подробно разобрали четыре реальных вектора пробива границ доверия: от побега из пода Kubernetes и управляемой СУБД до компрометации всего облака через штатные операции вроде импорта образов или восстановления из бэкапа.
— Отрицательный результат в облачном пентесте — тоже хороший результат. Если выйти за пределы своего тенанта не удалось, значит, барьеры безопасности реально работают, а не держатся на честном слове и допущениях архитекторов.
Остальные детали, включая архитектурные признаки разных платформ и правила безопасного тестирования без падения продакшена — в статье Матвея Бухтоярова и Дениса Степанова "По ту сторону границы доверия: как устроен пентест облака".