Новая техника LPE на основе штатных механизмов диспетчера печати CUPS
Какие артефакты можно найти на скомпрометированном 1С-сервере
·1 минута
В качестве начального вектора проникновения используются доверительные отношения
Как компрометация групповых политик позволила нарушить работу промышленной организации
Собрали топ-10 самых популярных постов PurpleShift с января по июнь
Выступления будут проходить 16 сентября в Самаре
Вредонос связывается с C2 через мессенджер Element и MQTT-брокер HiveMQ
Детектируем попытки сокрытия полезной нагрузки в расширенных атрибутах файлов
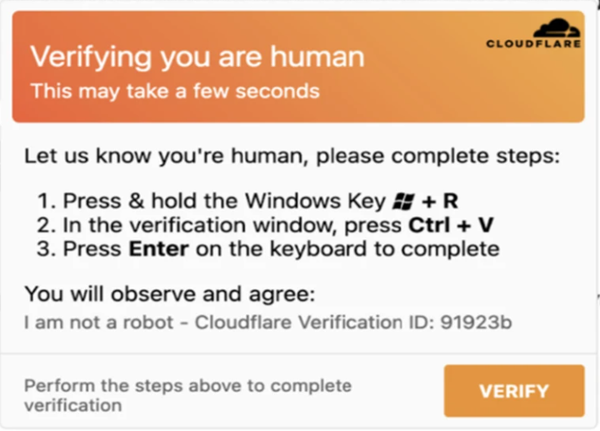
Разбор атаки, заставляющей пользователя запустить вредоносный код
Как детектировать атаку, которая маскируется под капчу
Один из кейсов нашего доклада, посвященного интересным техникам злоумышленников
Ещё два доклада наших экспертов на конференции OFFZONE 2026
Как детектировать боковое перемещение и фильтровать ложные срабатывания с помощью ML-систем
Основная цель группы — кража данных
Как узнать, не подверглись ли ваши сервера этой атаке
Бэкдор использует для связи с С2 протоколы MQTT и Matrix
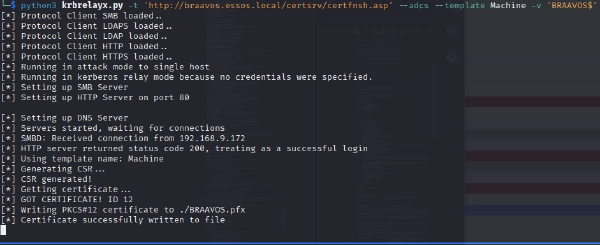
Пользователь с минимальными правами может получить контроль над доменом
Школы и вузы взламывают через краденые аккаунты и устаревший софт
Адреса командных центров прячутся в транзакциях BNB Smart Chain и Solana
Инциденты в Латинской Америке показывают, как полезна правильная настройка сервисов